AI 핵심 요약
beta- 기프티엘 운영사 스푼은 22일 해킹으로 개인정보 유출을 확인했다
- 기프티엘 고객 1만8359명의 이름·연락처·계좌번호가 유출됐다
- 스푼은 관계기관에 신고하고 추가 피해 방지 조치를 진행했다
!AI가 자동 생성한 요약으로 정확하지 않을 수 있어요.
[서울=뉴스핌] 남라다 기자 = 롯데그룹 계열사가 운영하는 모바일 교환권 서비스 '기프티엘'에서 해킹으로 개인정보가 유출된 고객이 2만명에 육박하는 것으로 파악됐다. 유출 정보에는 이름과 연락처, 환불 계좌번호 등이 포함됐다.
26일 유통 업계에 따르면 기프티엘 운영사 스푼은 전날 홈페이지 사과문에서 지난 22일 해킹에 따른 개인정보 유출을 확인했다고 밝혔다.
롯데그룹 계열 모바일 쿠폰 서비스 '기프티엘'에서 발생한 개인 정보 유출 대상자가 1만8359명으로 파악됐다.
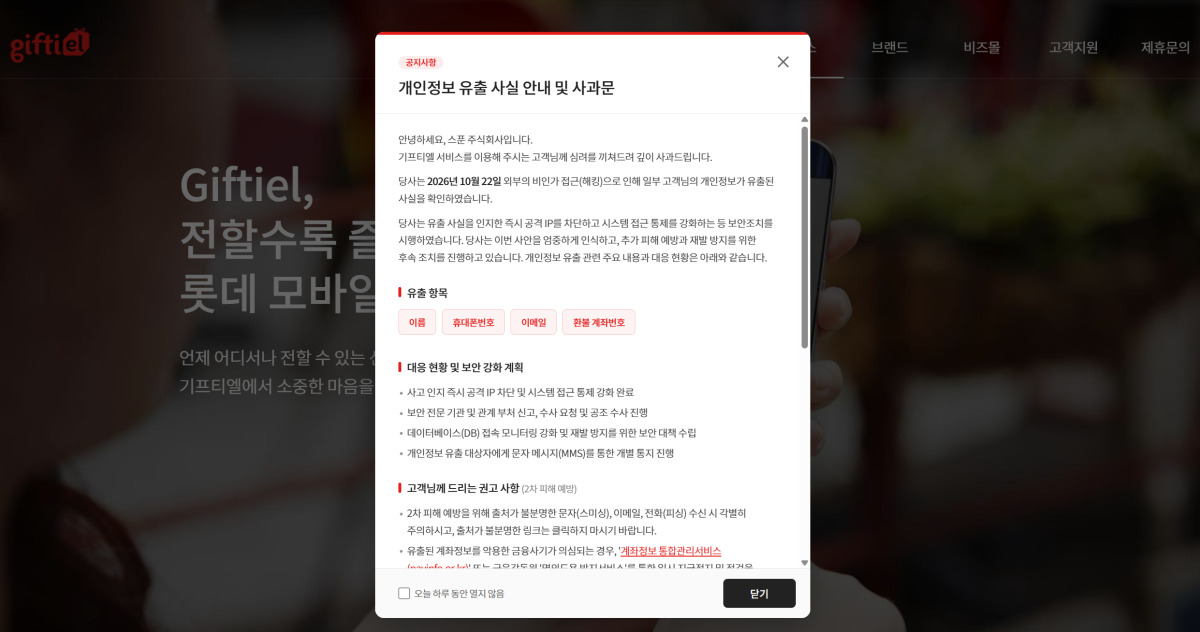
외부로 빠져나간 정보는 고객 이름과 휴대전화 번호, 이메일, 환불 계좌번호다. 회사 측은 현재까지 쿠폰 부정 사용 등으로 인한 금전적 피해는 확인되지 않았다고 밝혔다.
스푼은 사고 인지 직후 공격에 이용된 인터넷주소(IP)의 접근을 막고 시스템에 접속할 수 있는 권한을 제한했다고 설명했다. 보안 전문기관과 관계 부처에 사고를 알리고 수사도 요청했다. 현재 관계기관의 조사에 협조하면서 추가 피해를 막기 위한 후속 조치를 진행 중이다.
향후 데이터베이스(DB) 접속 내역에 대한 감시를 강화하고 보안 취약점의 재발을 막을 대책도 마련할 방침이다.
정보가 유출된 고객에게는 개별적으로 문자메시지를 통해 사고 내용을 안내할 예정이다. 스푼은 출처를 알 수 없는 문자·이메일·전화에 주의하고, 의심스러운 링크에 접속하지 말 것을 당부했다. 이번 사고와 관련한 부정 사용 정황을 발견하거나 피해를 봤다면 회사에 신고해 달라고 요청했다.
기프티엘은 롯데리아와 엔제리너스 등 롯데 계열 브랜드의 모바일 교환권을 판매하는 서비스다. 운영사 스푼의 지분 100%는 그룹 광고 계열사인 대홍기획이 갖고 있다.
스푼은 기업용 모바일 교환권 플랫폼인 '기프티엘비즈'도 운영한다. 기업이 고객 경품이나 임직원 복지 선물을 발송할 때 이용하는 채널로, 스타벅스·배달의민족 등 150여개 브랜드의 상품 3000여개를 제공한다.
nrd@newspim.com