AI 핵심 요약
beta- 최주희 티빙 대표가 6일 국감서 유출 사과했다.
- 보안 인력·투자 확대와 제로트러스트 구축을 약속했다.
- 피해 보상은 부족했다며 재발 방지와 자료 보완을 밝혔다.
!AI가 자동 생성한 요약으로 정확하지 않을 수 있어요.
[서울=뉴스핌] 남라다 기자 = 최주희 티빙 대표가 개인정보 유출 사고를 계기로 정보보호 인력과 투자를 확대하겠다고 약속했다.
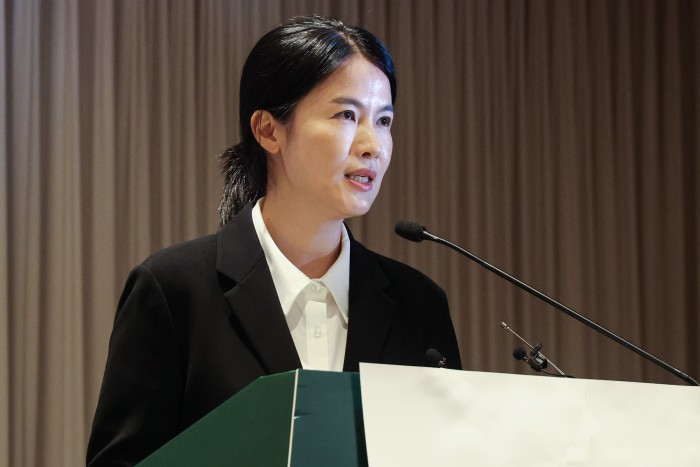
최 대표는 6일 국회 과학기술정보방송통신위원회 국정감사에 증인으로 출석해 "대표이사이자 책임자로서 국민들께 송구하다"며 "보안에 그동안 조금 소홀했음을 여실히 느꼈다"고 머리를 숙였다.
이날 질의는 해킹 피해뿐 아니라 티빙의 보안 투자와 취약점 관리, 이용자 보상 등으로 이어졌다. 이정헌 더불어민주당 의원은 티빙 계정 약 3954만개가 탈취되고 소스코드 등에 보안 취약점이 노출됐다고 지적했다.
이훈기 더불어민주당 의원은 회사의 외형 성장과 정보보호 조직 규모 사이의 격차를 짚었다. 최근 5년간 매출이 155억원에서 4068억원으로 약 26배 증가했지만 정보보호 전담 인력은 4명 수준에 머물렀다는 것이다.
이러한 의원들의 질의에 최 대표는 투자 규모의 적정성을 충분히 살피지 못했다고 답변했다. 그는 "작은 기업에서 커 나가면서 정보보호 투자액이 늘기는 했지만 충분한지 미처 살펴보지 못했다"며 인력과 투자액을 늘리겠다고 밝혔다. 접근 권한을 지속적으로 검증하는 '제로트러스트' 기반의 보안 체계를 구축하겠다는 방침도 제시했다.
사전에 발견한 취약점에 대한 대응이 근본적인 개선으로 이어지지 못했다는 점도 인정했다. 최 대표는 과거 모의해킹에서 지적된 프로젝트는 개선했으나, 전반적인 업무 절차와 시스템을 손볼 필요가 있었다고 설명했다.
피해 이용자에게 제공한 보상책의 적정성도 쟁점이 됐다. 최 대표는 피싱 예방보험과 포인트·쿠폰 등을 지급했다고 설명하면서도 "국민 눈높이에 부족한 부분이 있다"며 "같은 사고가 반복되지 않도록 재발 방지를 책임지고 챙기겠다"고 밝혔다.
국회 자료 제출이 충분하지 않았다는 지적에는 "개인정보보호위원회 조사가 진행 중이어서 확정되지 않은 수치를 제공하지 못했다고 해명했다. 필요한 자료는 별도로 보고하겠다"고 덧붙였다.
nrd@newspim.com