AI 핵심 요약
beta- 신한은행은 16일 중국법인이 네트워크·데이터 보안 위반으로 제재받은 사실이 확인됐다
- 신한은행 중국법인은 지난해 개인정보 관리 미흡, 멕시코 법인은 네트워크 통제로 처분받았다
- 신한은행은 해외점포 전수조사 결과 고객정보 유출은 없었다고 밝혔다
!AI가 자동 생성한 요약으로 정확하지 않을 수 있어요.
반기보고서엔 '금융IT 관리규정 위반', 작년에도 '테스트 환경 개인정보' 지적
멕시코 법인도 '네트워크 분리' 과태료
신한은행 "보안 항목은 고객정보와 무관"…국내 유출 후 해외점포 전수조사
[서울=뉴스핌] 김양섭 기자 = 은행권 연쇄 해킹으로 고객정보 보안에 대한 우려가 커진 가운데, 시중은행 중 피해 규모가 가장 큰 신한은행이 사고 넉 달 전 중국에서 보안 관련 제재를 받은 사실이 확인됐다. 중국 인민은행이 신한은행 중국법인인 신한은행(중국)유한공사의 네트워크·데이터 보안 관련 법규 위반 등을 적발해 경고와 과태료를 부과한 것이다.
신한은행 중국법인은 지난해 9월에도 데이터 관리 미흡으로 현지 감독당국의 제재를 받았다. 올해 5~6월에는 멕시코 법인이 네트워크 분리, 접근통제 등 전산 보안 통제 미흡으로 현지 중앙은행으로부터 과태료 처분을 받았다. 국내 정보유출 이전부터 해외에서 잇달아 울린 보안 경고음이 있었던 셈이다.
신한은행은 중국 제재의 보안 항목이 고객정보와 무관한 내부 업무 데이터 관리 문제였고, 지적사항 조치도 적시에 마쳤다는 입장이다.
◆ 위반 9개 중 2개가 '보안'…신한은행 中 법인, 올해 첫 외국계 '보안' 제재 사례
16일 신한은행 반기보고서에 따르면 중국 인민은행 베이징분행은 지난 6월 2일 신한은행 중국법인에 경고와 함께 과태료 248만9438위안(약 5억원)을 부과했다. 같은 날 자금세탁방지 관리규정 위반 책임을 물어 신한은행 중국법인 전 법인장에게도 8만2906위안 과태료 처분을 내렸다.
인민은행 베이징분행의 행정처벌 공시를 보면 처분 사유로 적시된 위반 행위는 9가지다. 금융 통계, 계좌 관리, 위안화 유통, 위폐 방지, 신용정보 수집·제공·조회 규정 위반과 고객확인 의무 미이행, 고액·의심거래 보고 의무 미이행이 들어갔다. 여기에 '네트워크 보안 관리 규정 위반'과 '데이터 보안 관리 규정 위반'이 포함됐다.
중국 은행IT 연구그룹 은행과기연구사(银行科技研究社)가 보안 전문매체 안전내참(安全内参)에 게재한 내용에 따르면 올해 1~5월 네트워크·데이터 보안 문제로 처벌받은 중국 은행은 수십 곳이지만 외국계는 없었다. 신한은행 중국법인이 올해 첫 외국계 사례가 됐다.
이 매체는 이후 HSBC와 크레디아그리콜CIB 중국법인도 데이터 보안 관리 문제로 제재를 받았다고 전했다. 두 처분은 각각 9월과 10월 공개됐다.
신한은행은 지난 8월 제출한 반기보고서 '제재 현황'에 이 처분을 실으면서 위반 사유를 금융통계, 지불결산, 위안화 유통·위폐 방지, 고객 신용정보, 자금세탁방지, 금융IT 관리규정 위반 등 6가지로 묶었다. 네트워크·데이터 보안 위반은 '금융IT 관리규정 위반'으로 적고, 근거 법령에 중국 네트워크 보안법 제59조 제1항과 데이터 안전법 제45조 제1항을 명시했다.
신한은행에 따르면 이 가운데 금융IT 관리규정 위반은 네트워크 장비 업데이트를 적용하지 않은 점과 은행 업무 데이터를 비식별화하지 않은 점에 대한 지적이다. 신한은행 관계자는 "두 항목 모두 고객정보와 관련된 사안이 아닌 법인 내 업무 데이터 관리에 대한 내용"이라며 "해킹이나 고객정보 유출과는 관계없다"고 말했다. 이어 "인민은행 요구사항 수준의 장비 업데이트 적용과 업무 데이터 비식별화 조치를 완료했다"고 덧붙였다.
◆ 작년엔 '테스트 환경 개인정보' 지적…멕시코선 '네트워크 분리' 과태료
신한은행 중국법인이 데이터 관리 문제로 제재를 받은 건 처음이 아니다. 반기보고서에 따르면 중국 국가금융감독관리총국 베이징감독국은 지난해 9월 5일 신한은행 중국법인에 과태료 30만위안(약 6000만원)을 부과했다. 테스트 환경에서의 개인정보 비식별화와 개인정보 제공에 대한 고객 동의 절차가 미흡했다는 이유다.
신한은행은 "실제 고객 실명정보는 사용되지 않았고, 운영-테스트 간 데이터 이전을 위한 테스트로 외부 유출은 없었다"고 밝혔다. 반기보고서에는 과태료 납부와 함께 '과태료 부과 부당성 관련 소송 진행 중'이라는 설명이 붙어 있다. 이에 대해 신한은행 측은 "자체 관리 수준을 근거로 이의를 제기했으나 최종 납부 처리했다"고 설명했다.
9개월 사이 금융감독총국과 인민은행, 서로 다른 두 감독기관이 같은 법인의 데이터 관리를 문제 삼은 셈이다.
보안 관련 지적은 멕시코에서도 있었다. 현지 중앙은행(Banxico)은 지난 5월 18일부터 6월 22일까지 멕시코신한은행에 9건의 과태료를 부과했다. 합계는 425만2117페소(약 3억원)다.
멕시코 국내 페소·달러 이체시스템(SPEI·SPID) 운영 매뉴얼을 지키지 않았다는 이유다. 네트워크 세그먼트 분리, 서버 간 접근통제 필터 설정, 미인가 파일 실행 방지 모니터링, 비활동 세션 자동 잠금, 인터넷 접속 차단 통제 내규 반영 등이 지적됐다.
멕시코신한은행은 앞서 3월에도 55만5022페소의 과태료를 냈다. 2022년 부문검사에서 지적된 '독립적이고 전용화된 네트워크 세그먼트 미구축'(SPEI 운영 매뉴얼 Requirement 25) 건이다. 올해 5~6월 지적된 네트워크 세그먼트 분리(Requirement 26)와는 다른 항목이다.
신한은행은 2022년 지적 건에 대해 올해 초 미준수 확정과 과태료 부과 통지를 받은 뒤 감독당국 조치요구에 따라 적시에 네트워크 분리 조치를 하고, 운영 매뉴얼에 따른 자체 점검도 마쳤다고 밝혔다. 신한은행 관계자는 "멕시코 현지 감독당국 특성상 유사한 규정임에도 세부 항목별로 과태료를 부과하고 있다"며 "올해 지적사항에 대해서도 모행(본점) 소관부서와 유기적으로 협업해 조치 중"이라고 말했다.
◆ 신한은행 "국내 정보유출 사태 직후 해외점포 전수조사…유출 없어"
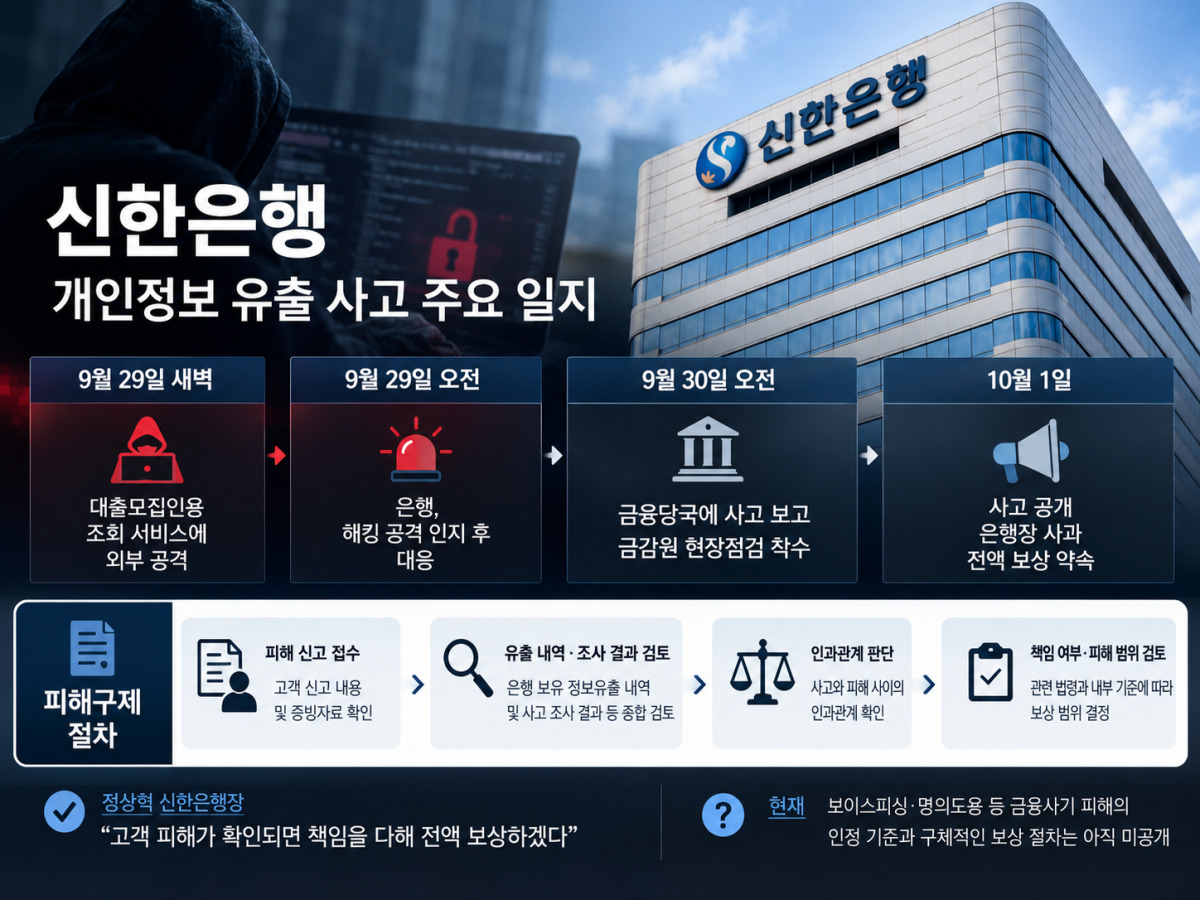
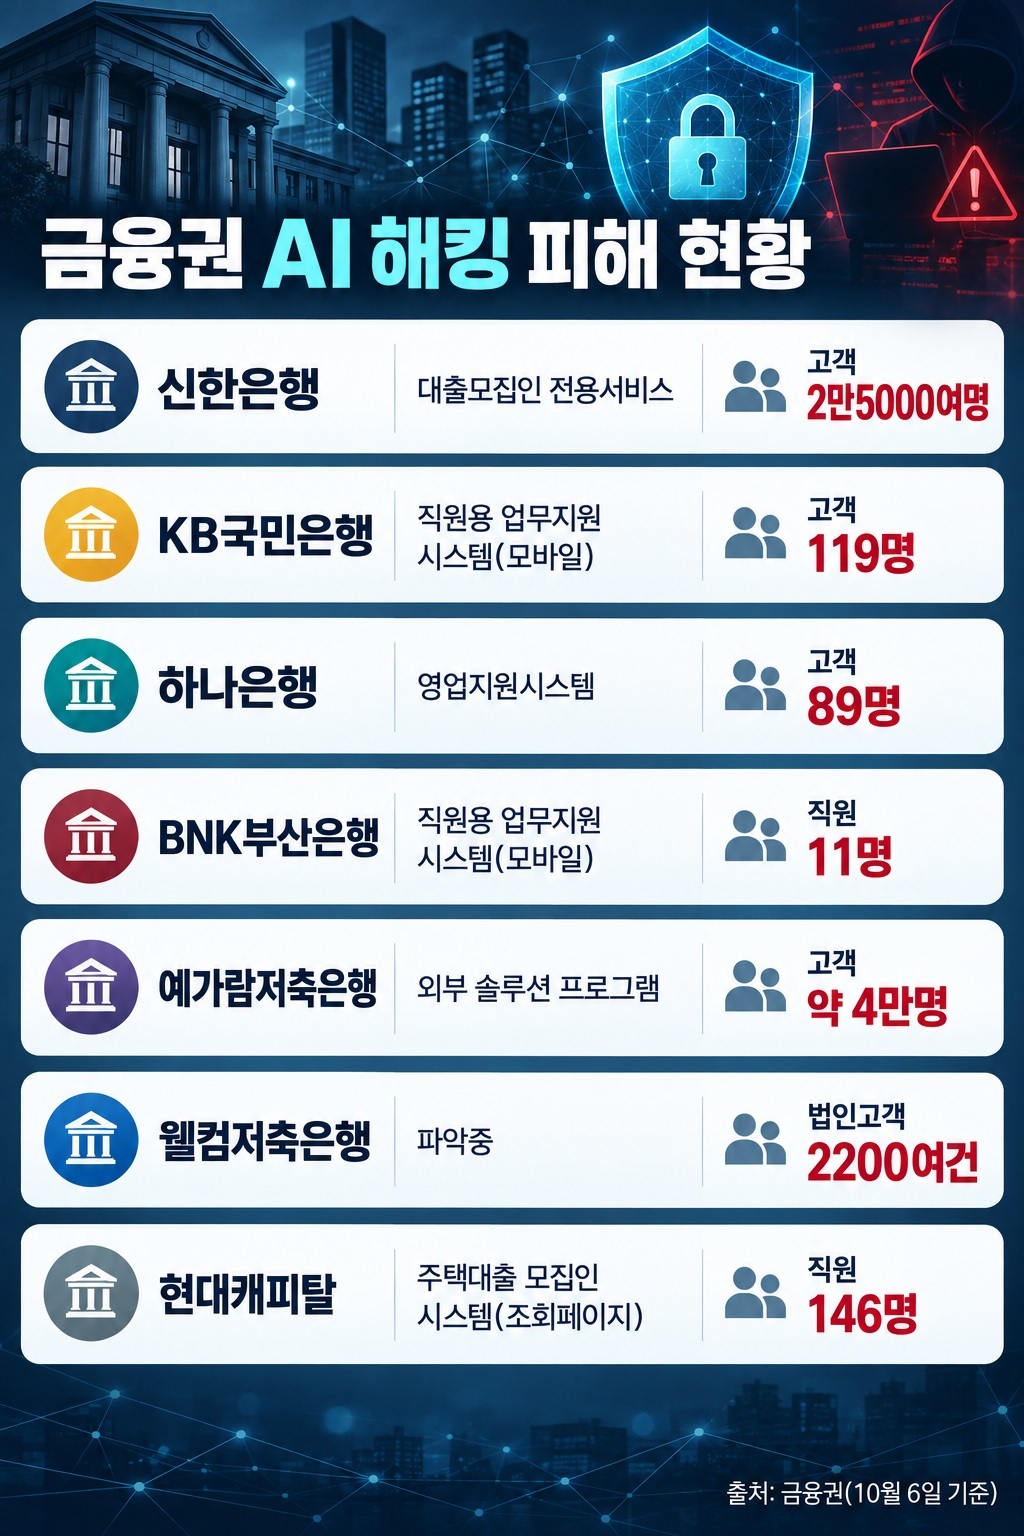
신한은행은 지난 1일 약 2만5000명의 대출 신청 고객 정보가 유출됐다며 사과했다. 대출모집인이 접수 고객의 대출 진행 상황을 조회하는 모바일 간편조회 서비스에 외부인의 부정 접근이 있었다. 개인정보보호위원회는 이 사건을 중요사건으로 지정하고 조사에 들어갔다.
같은 시기 KB국민은행(119명), 하나은행(89명), BNK부산은행(외주 개발인력 11명)에서도 정보 유출이 확인됐다. 세 은행의 유출 규모는 모두 합쳐 219명으로, 신한은행(약 2만5000명)과는 비교하기 어려운 수준이다. 우리은행과 NH농협은행은 공격을 받았지만 유출로 이어지지 않았다.
신한은행은 "국내 고객정보 유출을 확인한 직후 소관부서 주관으로 전 국외점포의 관련 영역을 전수조사했고, 고객정보 유출은 없었다"고 밝혔다. 이어 "현재도 관련 IP 차단 등 국내와 동일한 수준으로 전 국외점포 정보보안 사후관리를 하고 있다"고 덧붙였다.
ssup825@newspim.com