AI 핵심 요약
beta- 포티넷코리아가 11일 OT 사이버보안 서밋을 열고 산업 보안을 논의했다
- 제조·에너지·반도체 등 기업 보안 담당자 약 150명이 참석했다
- 세그멘테이션·제로트러스트·IEC 62443 표준의 중요성이 강조됐다
!AI가 자동 생성한 요약으로 정확하지 않을 수 있어요.
[서울=뉴스핌] 조한웅 기자 = 포티넷코리아는 지난 11일 JW메리어트 호텔 서울에서 '2026 OT 사이버보안 서밋'을 진행했다. 이번 행사에는 제조, 에너지, 화학, 반도체 등 OT 환경을 운영하는 기업의 CISO 및 보안 실무진 약 150명이 참석했다.
밴 컨 포티넷코리아 지사장 대행은 개회사를 통해 IT와 OT의 결합, AI 기반의 초고속 위협, 레거시 설비, 강화되는 규제를 OT 보안의 주요 현안으로 언급했다. 해결 방안으로는 세그멘테이션과 안전한 원격 접속 제어, OT 보안 운영 및 위협 인텔리전스, 플랫폼 중심 접근법을 제시했다.
레베카 첸 포티넷 북아시아 OT 사업개발 총괄은 '2026 OT 사이버보안 현황 보고서'를 인용해 글로벌 OT 보안 현황을 분석했다. 보고서에 따르면 응답 기업의 74%가 보안 침해를 경험했으며, 수개월간 지속되는 장기 침해 시도도 증가했다. 첸 총괄은 디지털 전환과 사설 5G 구축으로 공격 표면이 넓어졌다고 설명하며, 세그멘테이션, 자산 보호, 운영 단순화를 핵심 전략으로 제시했다.
박현희 포티넷코리아 상무는 산업 자동화 및 제어 시스템(IACS) 보안 국제 표준인 IEC 62443이 해외 발주처와 대기업의 보안 기준에 부합하기 위한 필수 요건이라고 설명했다. 스마트 팩토리 및 AI 팩토리 확산으로 OT 장비의 외부 연동이 늘어나는 상황에서 위협을 제어하고 핵심 인프라를 수호하는 데 필요한 표준이라고 덧붙였다.
유종웅 포티넷코리아 차장은 OT와 IT 보안 담당자 간의 용어 및 관점 차이인 '사일로' 문제를 OT 보안의 걸림돌로 지목했다. 포티넷 조사에 따르면 OT 보안을 CISO나 CSO가 관장하는 비율은 2022년 16%에서 2025년 52%로 증가했다. 유 차장은 패치가 어려운 산업 설비의 경우 가상 패치를 적용하면 패치나 재부팅 없이도 네트워크 상에서 공격을 차단할 수 있다고 설명했다.
한용훈 로크웰 오토메이션 차장은 성공적인 OT 보안 정착을 위해 단계별 도입 순서와 사후 운영 체계가 중요하다고 강조했다. 특정 라인부터 시범 적용 후 타 라인과 공장으로 확장하는 전략을 권고했다. 또한 보안 솔루션 도입 자체가 규제 충족을 의미하지 않으며, 구축 후에도 자산, 취약점, 접속 이력 등을 지속적으로 관리해야 한다고 말했다.
장석찬 삼정KPMG 이사는 AI가 주도하는 자율제조 시대에 OT 환경은 패치 한계와 운영 연속성 요구로 인해 AI를 앞세운 빠른 공격에 즉각 대응하기 어렵다고 진단했다. 제로 트러스트 기반으로 침투와 확산 범위를 줄이고, 사고 발생 시 공정을 안전 모드로 전환하고 신속히 복구하는 사이버 복원력을 완비해야 한다고 역설했다.
김영표 포티넷코리아 CISO와 김상우 EY한영 파트너는 IT·OT 융합과 피지컬 AI를 주제로 대담을 진행했다.
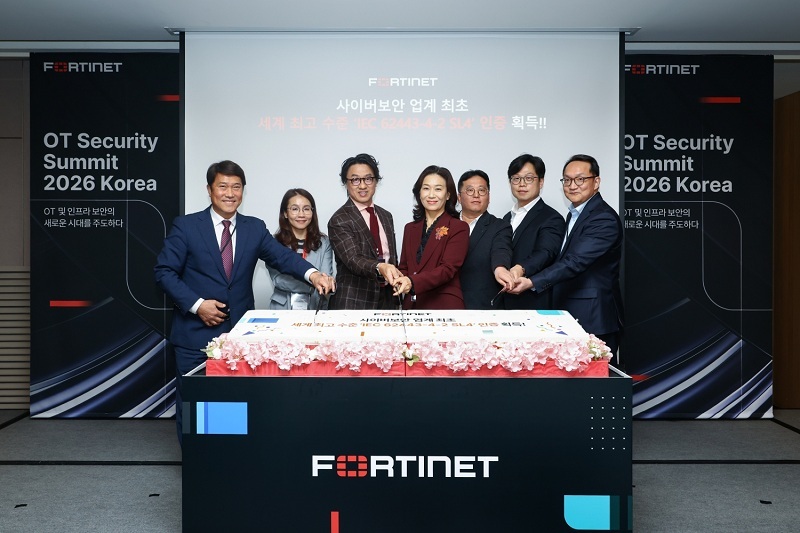
행사 마지막에는 포티넷의 IEC 62443-4-2 SL4 인증 획득 기념 세리머니가 열렸다. 포티넷은 포티OS 기반 제품군 전반에서 IEC 62443-4-2의 최고 등급인 보안 수준 4(SL4) 인증을 획득했다.
밴 컨 포티넷코리아 지사장 대행은 "AI 도입이 확대되면서 공격자는 더 빠르고 효율적으로 움직일 수 있게 됐다"며 "어제의 보안 방식으로는 내일의 산업 인프라를 보호할 수 없는 만큼, 포티넷은 기업이 운영 효율과 비즈니스 연속성을 유지하면서 더 강력한 보안을 갖출 수 있도록 지원하겠다"고 말했다.
whitss@newspim.com